引言\n\n随着IPv6网络的规模化部署,网络入侵检测系统(NIDS)需适应新协议特性与高性能检测需求。本文从计算机软件开发视角,提出基于IPv6的高性能NIDS产品应满足的安全技术要求,涵盖协议支持、检测能力、性能、自身安全及管理审计等方面。\n\n1. 协议与数据包解析要求\n\n1.1 完整IPv6协议栈支持\n产品应能深度解析IPv6基本头、扩展头(逐跳选项、路由、分片、目的选项、认证头、封装安全载荷等),正确处理扩展头链,支持ICMPv6、DHCPv6、DNSv6等关键协议,并对IPv6分片重组、PMTUD机制进行合规处理。\n\n1.2 双栈与过渡机制支持\n应支持IPv4/IPv6双栈环境下的流量检测,并识别6to4、Teredo、ISATAP、NAT64/DNS64等过渡机制,防止攻击者利用隧道封装绕过检测。\n\n1.3 安全解析与抗 evasion\n解析引擎须具备抗畸形包、分片重叠、扩展头滥用等规避技术的能力,确保解析结果与终端语义一致。\n\n2. 入侵检测能力要求\n\n2.1 检测方法与覆盖范围\n应集成基于签名、异常行为及协议的检测方法,覆盖IPv6特有攻击(如RA/NA欺骗、NDP耗尽、DHCPv6泛洪、扩展头DoS、分片攻击、地址扫描等),并及时更新规则库。\n\n2.2 未知威胁与失陷指标\n宜具备基于行为基线的异常检测能力,支持IOC导入与关联分析,提升对未知威胁的发现能力。\n\n2.3 告警与取证\n告警信息应包含五元组、时间戳、规则ID、威胁等级、原始载荷摘要等,支持PCAP留存与回溯,确保取证有效性。\n\n3. 高性能处理要求\n\n3.1 吞吐与时延\n在启用完整检测功能条件下,单设备吞吐量应满足标称值,时延和丢包率应控制在可接受范围,并提供第三方测试报告。成路规\n\n3.2 并发与新建能力\n应支持高并发连接跟踪与高速新建速率,适应IPv6海量地址场景,采用流表老化与资源隔离机制避免资源耗尽。\n\n3.3 硬件加速与资源调度\n宜采用DPDK、智能网卡卸载、多核绑定与无锁数据结构等技术,支持规则编译优化与多模式匹配加速,确保性能可扩展。\n\n3.?22.6 规则匹配优化?
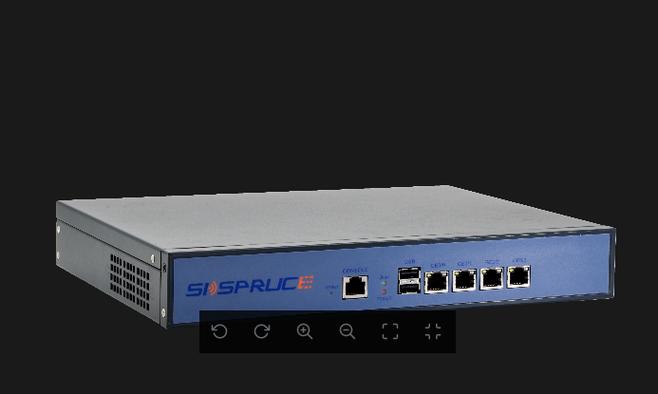
基于IPv6的高性能网络入侵检测系统产品安全技术要求
如若转载,请注明出处:http://www.ceision.com/product/87.html
更新时间:2026-11-21 01:09:12